
خطرات امنیتی جدید برای کاربران Trezor
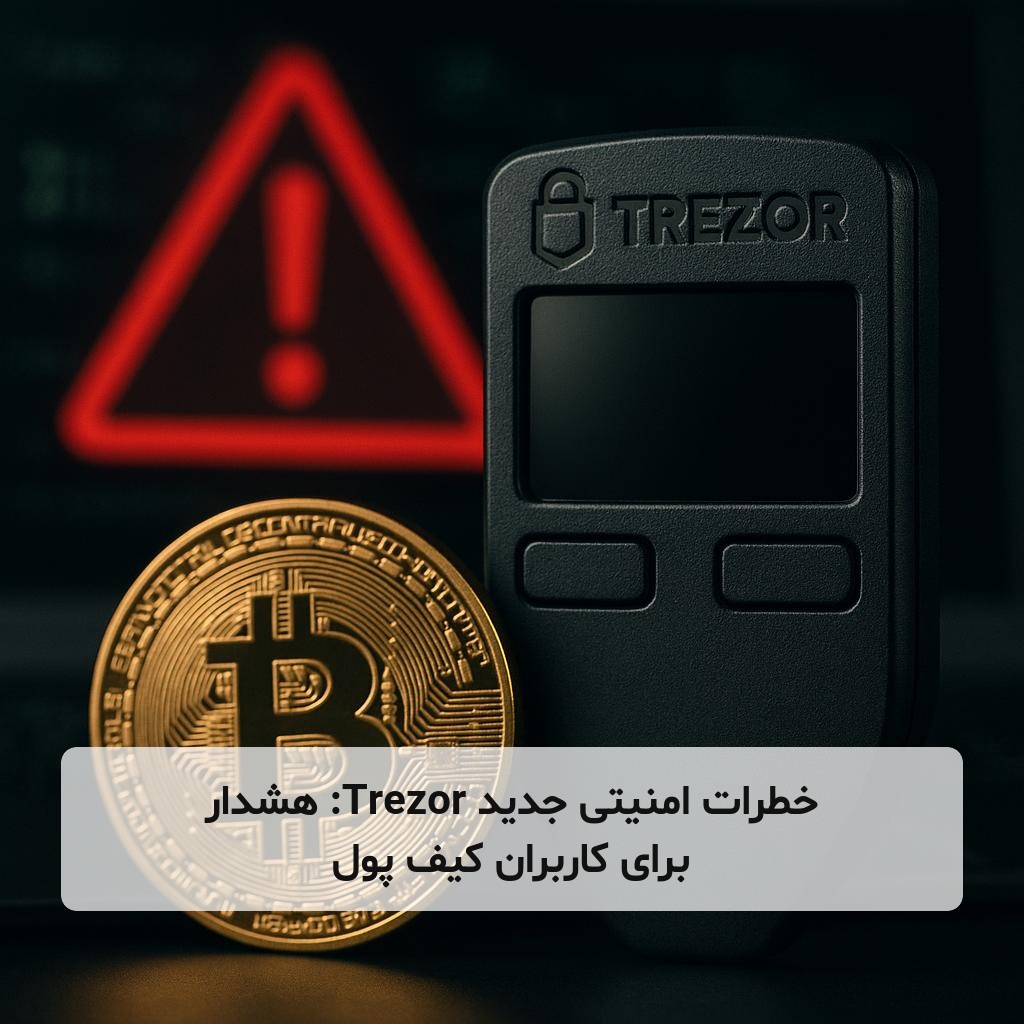
شرکت سازنده کیف پول سختافزاری Trezor به مشتریان خود هشدار داده است که یکی از شرکتهای وابسته به آنها مورد حمله سایبری قرار گرفته است. این حمله باعث افشای دادههای مربوط به مشتریان Trezor شده و خطراتی را برای آنها به همراه دارد.
جزئیات حمله سایبری
در یک پست وبلاگی اخیر، Trezor اعلام کرد که حملهای به شرکت Brevo، که از آن برای ارسال خبرنامهها استفاده میکند، انجام شده است. این حمله به هکرها اجازه داده است که حدود ۳۴۷ هزار ایمیل فیشینگ به مشتریان Trezor ارسال کنند.
ایمیلها حاوی لینکهایی مخرب بودند که به ظاهر از طرف Trezor ارسال شدهاند. این لینکها کاربران را به دانلود یک اپلیکیشن وادار میکردند که از آنها میخواستند رمز عبور پشتیبان کیف پولشان را وارد کنند.
خطرات ناشی از سرقت اطلاعات
با دسترسی به رمز عبور کیف پول، هکرها میتوانند بهطور دائمی وجوه کاربران را از بلاکچین عمومی سرقت کنند. یکی از موضوعات مطرحشده در ایمیلها عنوان “هشدار امنیتی بحرانی: آسیبپذیری STM32 Entropy” بود.
چگونگی نفوذ هکرها
Brevo در یک پست وضعیت حادثه اعلام کرد که هکرها توانستهاند به ۱۳۸ حساب کاربری این شرکت دسترسی پیدا کنند و این پیامهای فیشینگ را به صورت گسترده ارسال کنند. این مشکل به خاطر نقضی در سیستم مجوزدهی رخ داد که به هکرها اجازه میداد به سازمانهای مختلف دسترسی پیدا کنند.
تجربه قبلی مشکلات امنیتی
این دومین بار در چند هفته اخیر است که Trezor با چنین مشکلی مواجه میشود. در ماه اوت، این شرکت به مشتریان خود هشدار داده بود که یکی از شرکای حملونقل آنها نیز در یک نقض دادهای آسیبپذیر است. در این مورد، نامها، شمارههای تلفن و آدرسهای ایمیل و پستی حداقل ۸۱ هزار نفر که کیف پول Trezor را خریداری کرده بودند، افشا شد.
خطرات جدید برای کاربران
نقض اطلاعات میتواند خطراتی از جمله خشونت هدفمند و حملات فیزیکی برای استخراج رمز عبور از کاربران را به همراه داشته باشد. در هفتههای بعد از نقض داده در ShipMonk، برخی از افراد نامههایی دریافت کردند که به ظاهر از Trezor بودند و حاوی QR کدهایی بودند که به صفحات جعلی هدایت میکردند.
راهکارهای جدید Trezor
Trezor در حال بررسی مجدد روابط خود با تامینکنندگان و شرکای خود است و به مشتریان هشدار داده که آدرسهای ایمیل آنها ممکن است در آینده دوباره برای حملات فیشینگ استفاده شود.
نتیجهگیری
با توجه به افزایش تهدیدات امنیتی در حوزه کریپتوکارنسی، کاربران باید اقدامات لازم را برای محافظت از اطلاعات خود انجام دهند. آگاهی از خطرات و استفاده از روشهای امنیتی میتواند به محافظت از سرمایههای دیجیتال کمک کند.