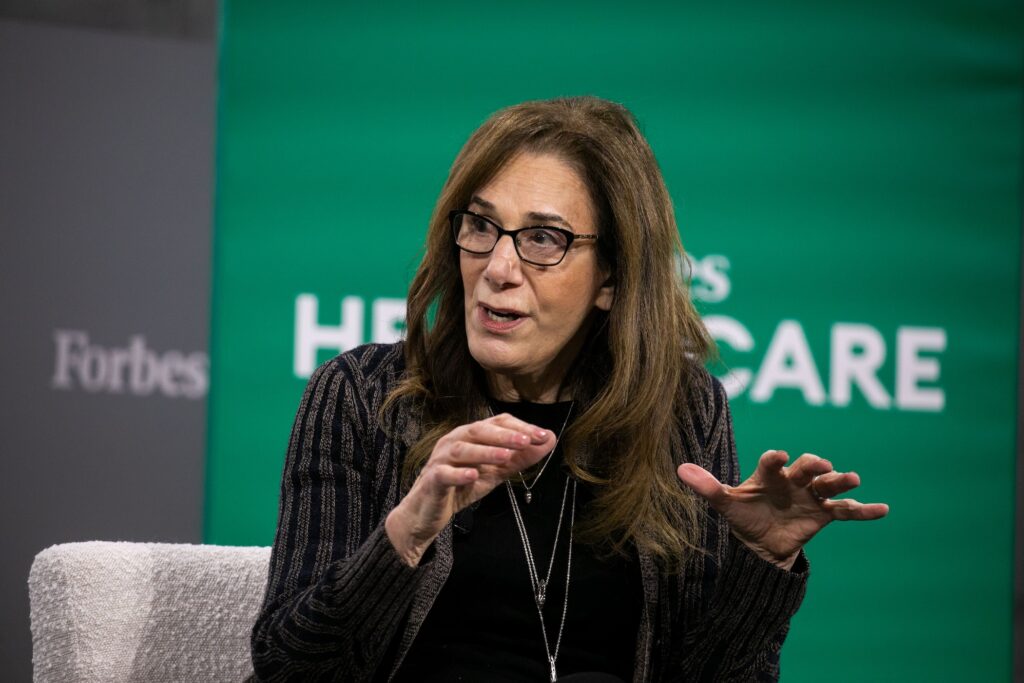

Epic، غول نرمافزاری که نرمافزار MyChart را برای دسترسی به دادههای پزشکی بیماران تولید میکند، بیشتر توسعه محصولات خود را متوقف کرده است زیرا این شرکت در تلاش است تا نرمافزار و سیستمهای خود را از حملات سایبری محافظت کند.
جودی فاکنر، بنیانگذار و مدیر عامل Epic، به مدرن هلثکیر در ماه گذشته گفت که این توقف احتمالاً به مدت شش هفته ادامه خواهد داشت در حالی که کار بر روی “حفاظت” از محصولات شرکت ادامه خواهد یافت، پس از آن که پیادهسازی مدل امنیت سایبری پیشرفته آنترُپیک به نام میتوس، اشکالات امنیتی را کشف کرد که میتوانستند به دادههای بیماران دسترسی پیدا کنند.
این شرکت ماهیت اشکالات را اعلام نکرده است، اما افسر ارشد امنیتی آن، استیرلینگ مارتین، به نیویورک تایمز گفت که برخی پیکربندیهای مشتریان MyChart ممکن است به خارج از سازمان امکان دسترسی به سوابق بیماران را بدون ثبت هرگونه نقض در گزارشهای نرمافزار بدهند.
مارتین، که به درخواست نظر TechCrunch پاسخ نداد، به نیویورک تایمز گفت که مدل هوش مصنوعی مشخص نکرد که آیا این اشکال میتواند برای تغییر سوابق بیمار بدون شناسایی مورد سوءاستفاده قرار گیرد یا خیر، اما استدلال کرد که این خطر به اندازهای کافی بزرگ است که نیاز به اصلاح این مسائل دارد.
نرمافزار MyChart به طور گستردهای برای نگهداری بیش از ۳۲۰ میلیون سوابق بیماران در بیمارستانها و مطبهای پزشکی در سراسر ایالات متحده استفاده میشود. Epic میگوید که به دادههای پزشکی مشتریان دسترسی ندارد: این مسئولیت بر عهده ارائهدهندگان خدمات بهداشتی مانند بیمارستانها و مطبهای پزشکی است. اما یک اشکال ناشناخته برای Epic میتواند به هکرها اجازه دهد تا چندین سیستم تحت تأثیر MyChart در سراسر ایالات متحده را در معرض خطر قرار دهند و به دادههای ذخیره شده درون آنها دسترسی پیدا کنند.
نادری است که یک شرکت توسعه را متوقف کند تا اشکالات امنیتی را برطرف کند، اما ظهور ابزارهای هوش مصنوعی که میتوانند به سرعت آسیبپذیریهای امنیتی را شناسایی و مورد سوءاستفاده قرار دهند، باعث شده نگرانیها در مورد این که مهاجمان میتوانند راحتتر به دادهها دسترسی پیدا کنند، افزایش یابد.
نقصهای بهداشتی به طور فزایندهای رایج هستند زیرا هکرها به دنبال دسترسی به دادههای بهداشتی و پزشکی بسیار حساس هستند، به این فرض که ارائهدهندگان برای جلوگیری از انتشار اطلاعات به صورت آنلاین، پول پرداخت خواهند کرد. یک حمله باجافزاری در سال ۲۰۲۴ به Change Healthcare، یک شرکت فناوری سلامت متعلق به غول بیمه UnitedHealth که مسئولیت پردازش پرداختها و صورتحسابها برای اکثر آمریکاییها را بر عهده دارد، به هکرها اجازه داد تا دادههای بهداشتی بیش از ۱۹۲ میلیون نفر، یعنی اکثر افراد در ایالات متحده، را سرقت کنند. این شرکت برای جلوگیری از انتشار دادههای سرقت شده دو بار به هکرها پرداخت کرد.
امسال، یک رشته نقص در دادهها در شرکتهای بهداشتی و فناوری بر دهها میلیون آمریکایی تأثیر گذاشته است. این شامل سوابق پزشکی دزدیده شده در طی یک نقص در غول ذخیرهسازی دادههای بهداشتی الکترونیکی CareCloud، میلیونها ردیف از دادههای بیماران از توزیعکننده دارویی McKesson و یک مقدار نامشخصی از دادههای سرقتی از شرکت فناوری سلامت مستقر در انگلستان Craneware است که نرمافزار آن در سراسر آمریکای شمالی استفاده میشود.
وزارت بهداشت و خدمات انسانی در حال حاضر یک نقص در شرکت بیمه دندانپزشکی DentaQuest که بر روی ۱۵ میلیون نفر تأثیر گذاشته است، را به عنوان بزرگترین نقص دادههای پزشکی مربوط به بهداشت در سال ۲۰۲۶ تا کنون معرفی کرده است.