
مشکل در دادن دسترسی به ابزارهای هوش مصنوعی به همه افراد یک شرکت این است که آنها از آنها به شیوههای غیرمنتظره استفاده میکنند. و این واقعیت به تدریج موجب نگرانیهایی شده است که شرکتها اکنون حفرههای امنیتی جدیدی در سیستمهای خود دارند یا حداقل به زودی خواهند داشت.
شاهر باهت، مدیرعامل و یکی از بنیانگذاران پلاتو سکیوریتی، به عنوان نمونهای از سرعت پذیرش ابزارهای هوش مصنوعی در سازمانها که موجب ایجاد این نگرانیها میشود، میگوید که یک ابزار هوش مصنوعی جدید که اعلام شده است میتواند تنها در عرض دو ساعت پس از انتشار در محیط شرکتها نمایش داده شود. حدود ۶۰ درصد از ریسکهایی که شرکت او در میان مشتریان خود شناسایی میکند، در ابزارهایی است که توسط غیر توسعهدهندگان کدگذاری شده است: بخشهای مالی بزرگترین منبع چنین ریسکهایی هستند، او به تکنولوژی کرانچ گفت، و پس از آن تیمهای بازاریابی و حقوقی قرار دارند. توسعهدهندگان در رتبه چهارم قرار دارند، او گفت.
به نظر میرسد ابزارهای استارتاپش یک برنامه کدگذاری شده توسط یک کارمند مالی در یک شرکت فورچون ۵۰۰ را یافتهاند که برای مدیریت اطلاعات مشتری و تحلیل خروج مشتری ایجاد شده است، اما این برنامه به اینترنت دسترسی داشته است.
پلاتو، که تازه با ۴۲ میلیون دلار سرمایهگذاری به عرصه آمده، آخرین مورد در یک گروه جدید استارتاپهای امنیتی است که به سرعت ظهور کردهاند تا به شرکتها در پرداختن به این نگرانی حفرهها کمک کنند و همه آنها مبالغ کلانی از سرمایهگذاران جذب کردهاند بر اساس این اعتقاد که تنها استفاده از نرمافزارهای امنیتی موجود برای نظارت و کنترل ابزارهای هوش مصنوعی، اتصالات و استفاده، رویکردی نامناسب است.
باهت به تکنولوژی کرانچ گفت که استارتاپش تنها از آوریل شروع به فروش کرده است و در حال حاضر برخی مشتریها برای تکنولوژیاش یافته است که به شرکتها کمک میکند تا درک، تحلیل ریسک، دید و کنترل بر نحوه استفاده کارمندان از ابزارهای هوش مصنوعی را به دست آورند. او گفت که پلاتو از آوریل فروش خود را آغاز کرده و در حال حاضر از ۲ میلیون دلار درآمد سالیانه تکرارشونده عبور کرده است، با بیش از ۳۰ مشتری سازمانی که شامل اوscar health، workato، sixt و alpha sense هستند.
سرمایهگذاری پلاتو شامل یک دور بذر ۸.۵ میلیون دلاری است که توسط تیالوی پارتنرز رهبری میشود و همچنین بنیانگذاران شرکت امنیت سایبری آرمیس نیز سرمایهگذاری کردهاند. این شرکت به تازگی یک سری A به مبلغ ۳۴ میلیون دلار را به رهبری جمپ کپیتال جذب کرده است، با شرکتهای_skinos_ (شرکت سرمایهگذاری شلومو کرامر، بنیانگذار چکپوینت)، آنسا کپیتال و سایر سرمایهگذاران فرشته شرکت کردهاند.
این میزان رشد برای یک استارتاپ جوان مناسب است، هرچند در این دوران هوش مصنوعی منحصر به فرد نیست. اما ممکن است به این دلیل باشد که وسعت ریسک به شرکتهای بزرگ فناوری که در صدر جدولهای پذیرش هوش مصنوعی قرار دارند محدود نمیشود.
وقتی از باهت پرسیدم بزرگترین ریسکها را کجا میبیند، او گفت که این مسائل بر اساس ذهنیت CISO و اینکه سازمان چقدر مایل به پذیرش هوش مصنوعی است متفاوت است، اما به هر حال ریسکهایی وجود دارد که باید پیدا شوند.
“به طور کلی، میگویم در هیچ POC (اثبات مفهوم) که وارد شدیم، چیزهای مخرب پیدا نکردیم؛” او گفت. “فارغ از اینکه آنها بستههای اضافی یا مهارتها باشند – برخی از آنها در حین انجام POC حملات فعال زنده داشتند. که دوباره، از نظر محصول برای من شگفتانگیز است. برای شرکتها، این چندان خوب نیست.”
تمام شرطبندی پلاتو این است که تأمین امنیت چنین محیطهایی نیاز به ابزارهای امنیتی دارد که به آنچه که عوامل هوش مصنوعی در زمان واقعی انجام میدهند توجه کنند و علاوه بر پیگیری آنچه که و چگونه کارمندان در حال ساخت و استفاده از آن هستند، بر آنها تمرکز نمایند.
“ما در حال حرکت از رفتار کاربر به سمت رفتار عامل هستیم؛” باهت گفت.
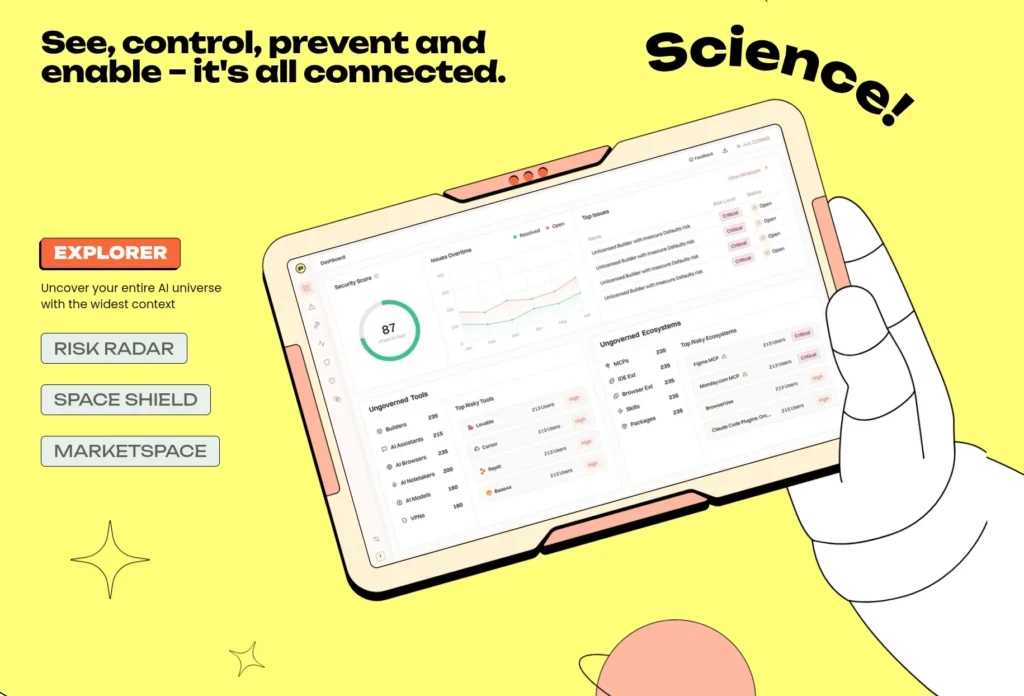
در راستای این دیدگاه، نرمافزار استارتاپ رفتار ابزارهای هوش مصنوعی که کارمندان استفاده میکنند، مهارتها، افزونهها، سرورهای MCP و دیگر اجزای وابسته به آن ابزارها و همچنین برنامهها و عوامل توسعهیافته را تحت نظر قرار میدهد. این شرکت میگوید میتواند اجزای پرخطر را شناسایی کند، فعالیت خطرناک عامل را شناسایی کرده و سیاستهای امنیتی را بدون اینکه کارمندان را از استفاده یا ساخت ابزارهای هوش مصنوعی متوقف کند، تحمیل نماید.
برای انجام همه این کارها، پلاتو به سیستمهای امنیت نقطه پایانی و مدیریت دستگاه متصل میشود و میتواند حسگرهای خود را از طریق آنها یا به صورت مستقیم به روی دستگاهها مستقر کند. این اطلاعات شامل ورودیها، دستورات، فرایندهای در حال اجرا، مجوزها و فعالیتهای قبلی کاربران را جمعآوری میکند و از مدلهای “سبک” خود در نقاط پایانی برای کمک به ارزیابی آنچه که یک عامل در تلاش است انجام دهد، استفاده میکند.
آنچه که برجسته است این است که سیستم پلاتو میتواند در حین کار کردن یک عامل مداخله کند، باهت گفت. اگر یک عامل سعی کند مجوزهایی فراتر از آنچه که کاربر میخواست بدست آورد، به عنوان مثال، سیستم میتواند اقدام را متوقف کند یا دستوراتی را در جلسه اضافه کند که عامل را وادار کند از تأیید بخواهد.
“ما میتوانیم زمینه را به جلسه دوباره اضافه کنیم، و بدین ترتیب میتوانم نحوه کار کردن عامل را تغییر دهم؛” باهت توضیح داد.
این استارتاپ همچنین رویکردی غیرمتعارف برای پیدا کردن مشتریان اتخاذ کرده است. در آوریل، آنها پلاتونیوم را راهاندازی کردند؛ یک پلتفرم رایگان که به هر کسی اجازه میدهد خطرات مرتبط با مهارتها، اتصالات و افزونههای هوش مصنوعی که بهطور عمومی در دسترس هستند را بررسی کند. همچنین یک اسکنر MCP و یک کاتالوگ از اجزای تأیید شده وجود دارد. باهت ادعا میکند که هزاران متخصص امنیت از پلاتونیوم استفاده میکنند و جامعه پیرامون آن به یک منبع مهم بازخورد و مشتریان احتمالی تبدیل شده است.
او گفت که ۷۰ درصد از لوله فروش پلاتو اکنون از علاقه ورودی میآید، هرچند او میزان مشخصی از آنچه بهطور مستقیم از پلاتونیوم میآید را مشخص نکرد.
پلاتو گفت که قصد دارد سرمایه جدید را در توسعه محصول خود، گسترش تلاشهای تحقیقاتی امنیتی و افزایش حضور خود در ایالات متحده سرمایهگذاری کند. این شرکت ۴۰ نفر در ایالات متحده و اسرائیل دارد.