
تحقیق در مورد تخلفات کیفپولهای لجر
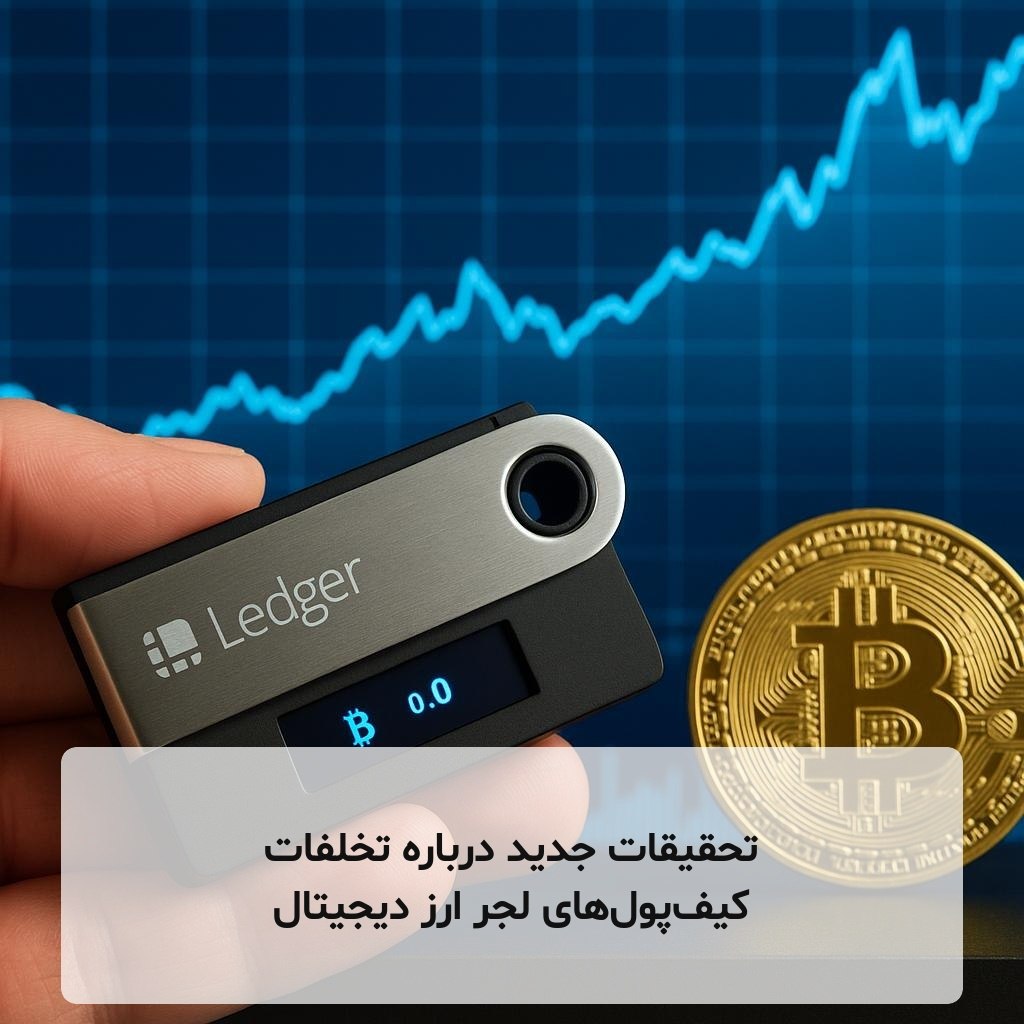
با افزایش گزارشهای مربوط به سرقتهای ارزهای دیجیتال، به نظر میرسد که برخی از کیفپولهای لجر دچار دستکاری شدهاند. گزارشی جدید نشان میدهد که یک حمله زنجیره تأمین به ارزش ۸۶ میلیون دلار ممکن است ریشه در این موضوع داشته باشد.
عوامل پشت پرده
بر اساس شواهد، به نظر میرسد که دستگاههای لجر که از طریق CryptoBillis فروخته شدهاند، با سختافزار غیرمجاز اصلاح شدهاند. لجر از این شرکت خواسته است تا تمام فروشهای خود را متوقف کند تا یک تحقیق کامل انجام شود.
دستگاههای آسیبدیده
لجر تأیید کرده که یکی از دستگاههای آسیبدیده دارای یک زنجیره سختافزاری غیرمجاز بوده است. تصاویر و ویدئوهایی که در شبکههای اجتماعی منتشر شدهاند، نشان میدهند که یک مدار کوچک در زیر صفحه نمایش کیفپول قرار دارد.
نحوه عملکرد حمله
این دستگاه بهطور غیرمجاز هر آنچه که بر روی صفحه نمایش نشان داده میشود، از جمله عبارت کلیدی یا seed passphrase، را ضبط میکند. سپس با استفاده از یک سیمکارت داخلی، اطلاعات ضبطشده به هکر منتقل میشود تا او بتواند به حسابهای کاربران دسترسی پیدا کند.
بیش از ۸۶ میلیون دلار در خطر
گزارشها نشان میدهند که هکرها بیش از ۸۶ میلیون دلار ارز دیجیتال را از صدها کیفپول سرقت کردهاند. با این حال، لجر تأیید کرده است که سیستمهای خودشان دچار خطر نشدهاند.
تأثیرات بر کاربران
اکثر کاربران آسیبدیده از سمت جنوب شرق آسیا بودهاند و مشکلات بیشتری در استفاده از کیفپولهای این شرکت با ریسکهای عملیاتی بالا مواجه هستند. لجر همچنین دستورالعملهایی برای بررسی دستکاریها در کیفپولها ارائه داده است.
نتیجهگیری
این حادثه زنگ خطر جدی برای تمامی کاربران ارزهای دیجیتال به شمار میآید. کمپانیها باید بر روی زنجیره تأمین خود نظارت بیشتری داشته باشند تا از بروز اینگونه حوادث جلوگیری به عمل آورند.