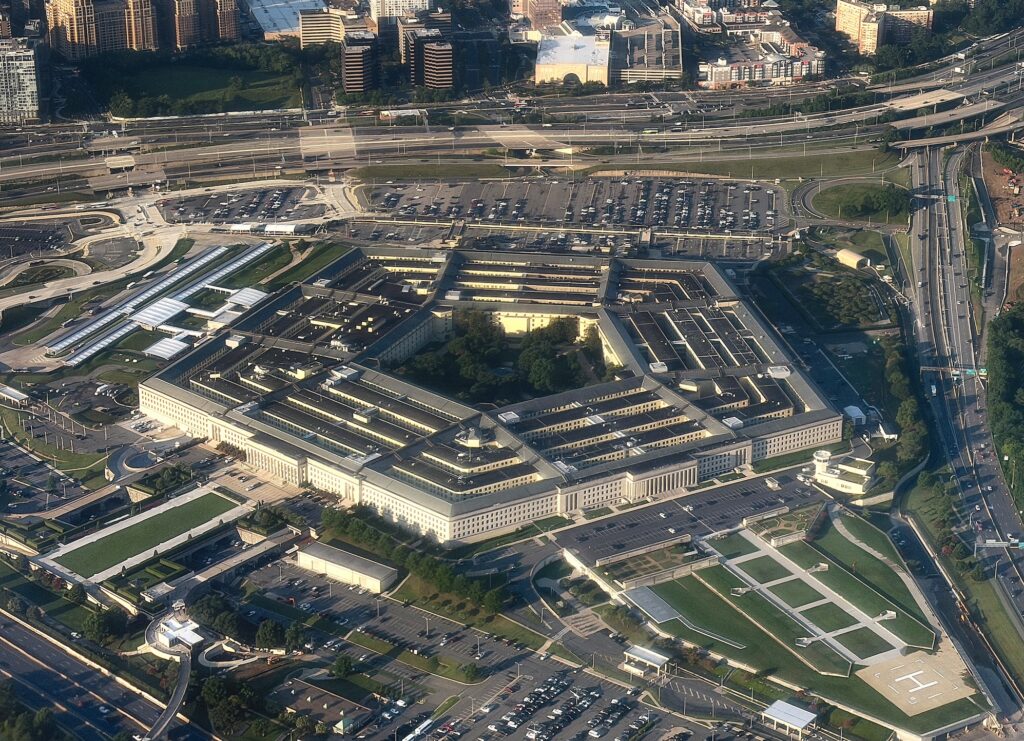

دولت ایالات متحده به میلیونها نفر از اعضای کنونی و سابق خدمات نظامی و کارکنان ایالات متحده اطلاع میدهد که اطلاعات شخصی آنها در جریان نفوذ چند ماهه به رکوردهای پرسنلی پنتاگون به سرقت رفته است، که تازهترین مورد در یک سری سرقتها از دادههای کارمندان فدرال در ماههای اخیر است.
یک اعلان نفوذ دادهای از مرکز دادههای نیروی انسانی وزارت دفاع (DMDC) به اشتراک گذاشته شده در Reddit میگوید که چندین کاربر غیرمجاز یک آسیبپذیری امنیتی در یک سیستم به اشتراکگذاری فایل نامشخص را در ماههای مختلف بین اکتبر 2025 و اوایل ژوئیه 2026 بهرهبرداری کردهاند.
این نفوذ اطلاعات شناسایی شخصی را افشا کرد، از جمله شمارههای تامین اجتماعی، همراه با نام فرد، تاریخ تولد، جنسیت، نژاد و سایر اطلاعات مربوط به خدمت نظامی آنها. در این اطلاعیه گفته شده است که رکوردهای پرسنلی رمزنگاری نشده بودند.
به گزارش CNN و شبکه خبری فدرال، یک مقام پنتاگون گفت که این نفوذ بر حدود 2.8 میلیون نفر زنده تأثیر میگذارد و نزدیک به 300,000 نفر که فوت کردهاند.
نیروی نظامی ایالات متحده تا مارس 1.3 میلیون پرسنل فعال دارد.
DMDC ممکن است برای عموم چندان شناخته شده نباشد، اما به عنوان یکی از واحدهای ثبت سوابق وزارت دفاع خدمت میکند. DMDC بیش از 60 میلیون رکورد برای کارکنان نظامی و غیرنظامی ایالات متحده و اعضای خانواده آنها حفظ میکند تا به تعیین مزایا و حقوقی، از جمله خدمات سلامت و بازنشستگی کمک کند. این واحد همچنین به عنوان «معتبرترین ارائهدهنده مدیریت هویت» نظامی خدمات اساسی ارائه میدهد که اعضای فعال خدمات، کارمندان و پیمانکاران را به اعتبارنامههایی مانند کارتهای هوشمند و کلمههای عبور مرتبط میکند. اینها برای دسترسی به سیستمهای کامپیوتری، ساختمانها و پایگاههای پنتاگون استفاده میشود.
«ما اطمینان حاصل میکنیم که افراد درست به اطلاعات دسترسی پیدا کنند و افراد نادرست نه: امنیت اطلاعات هویتی از اهمیت بالایی برخوردار است،» وبسایت DMDC میگوید.
وزارت دفاع که DMDC را زیر نظر دارد، گفت که هیچ نشانهای مبنی بر سوءاستفاده از اطلاعات ندارد، اما نگفت که چگونه به این نتیجه رسیده است. TechCrunch با یک سخنگوی پنتاگون تماس گرفت تا بپرسد آیا مقامات هیچ ارتباطی از هکرها دریافت کردهاند که هویت آنها مشخص نیست، اما پاسخی دریافت نکردیم.
این بزرگترین نفوذ اخیر از اطلاعات شخصی کارمندان فدرال در ماههای اخیر است، پس از یک نفوذ در FBI اوایل سپتامبر که به گروه هکری ShinyHunters نسبت داده شد. هکرها به TechCrunch گفتند که اطلاعات شخصی اکثر ماموران و کارکنان FBI، از جمله متقاضیان را سرقت کردهاند. این نفوذ به عنوان «فاجعه ضد جاسوسی» تلقی شده است به دلیل خطرات این که یک دولت خارجی بتواند به اطلاعات دسترسی پیدا کند و از آن استفاده کند تا کارمندان فدرال را هدف قرار دهد یا مجبور به دادن اطلاعات حساس کند.
هکرهای ShinyHunters گفتهاند که آنها اطلاعات سرقت شده FBI را به صورت عمومی منتشر نخواهند کرد.
هر دو نفوذ مربوط به FBI و DMDC مشابه سرقتهای گذشته از رکوردهای پرسنلی دولتی هستند. در سال 2015، یک نفوذ در اداره منابع انسانی دولت ایالات متحده، که به نام دفتر مدیریت پرسنل شناخته میشود، به طور گسترده به چین نسبت داده شد. این سرقت به هکرها اجازه داد مدارک خصوصی بیش از 22 میلیون کارمند دولت ایالات متحده را سرقت کنند، که بسیاری از آنها دارای مجوزهای امنیتی بودند.
آیا شما اطلاعیهای درباره این نفوذ داده دریافت کردهاید؟ ما میخواهیم از شما بشنویم. میتوانید به صورت امن با این گزارشگر در سیگنال به zackwhittaker.1337 تماس بگیرید یا از طریق ایمیل به zack.whittaker@techcrunch.com با او تماس بگیرید.