
اکثر شرکتها از عوامل هوش مصنوعی برای ارسال سریعتر محصولات یا تسریع در جریان کارها استفاده میکنند. آپاته.ای از آنها در حال نفوذ به دنیای کلاهبرداران استفاده میکند.
این استارتاپ استرالیایی در سال 2024 بر اساس تحقیقاتی که در دانشگاه ماکواری سیدنی انجام شده تأسیس شده است و هزاران عامل هوش مصنوعی را بهکار میگیرد که به عنوان قربانیان بیگناه ظاهر میشوند. این عوامل میتوانند به تماسهای کلاهبرداری پاسخ دهند، به پیامها و ایمیلهای مشکوک پاسخ دهند، به لینکهای فیشینگ مراجعه کنند و به گروههای رسانههای اجتماعی بپیوندند تا کلاهبرداران را فریب دهند. آنها به عنوان افرادی با ویژگیهای مختلف، شامل سن، جنس، لهجه و زبانهای متفاوت، عمل میکنند تا سعی کنند کلاهبرداران را به اندازه کافی مشغول نگهدارند تا اطلاعات مفیدی کسب کنند.
این شرکت میگوید که ناوگان عوامل آن تاکنون 17 سال از زمان کلاهبرداران را در 2.5 میلیون مکالمه هدر داده است. اهمیت بیشتر برای مشتریان آپاته شامل بانکها، شرکتهای مخابراتی، سازمانهای دولتی و خدمات عمومی این است که عوامل مخفی سعی میکنند کلاهبرداران را وادار کنند تا اطلاعاتی درباره خودشان را که معمولاً تنها پس از گرفتار شدن یک قربانی مشخص میشود، افشا کنند: شماره حسابهای بانکی، کیف پولهای رمزارزی، شماره تلفنها، وبسایتهای مخرب، برندهایی که از آنها تقلب میکنند و جزئیات دیگر درباره کلاهبرداریهایی که انجام میدهند.
آپاته، که یکی از نهاییها در میدان استارتاپ 200 امسال در جشنواره تکنولوژی TechCrunch Disrupt است، سپس آن اطلاعات را به مشتریان خود ارائه میدهد که از آن برای اطلاعرسانی به اقدامات و ابتکارات ضد تقلب خود استفاده میکنند. (این شرکت در Disrupt یک پنل از داوران سرمایهگذار را متقاعد خواهد کرد، که این هفته از 15 اکتبر در Moscone West در سان فرانسیسکو برگزار میشود.)
این یک توسعه کنجکاوانه از تکنیکهای فریب کلاهبرداران است، اما با توجه به اینکه هوش مصنوعی چقدر کلاهبرداران و هکرها را قدرتمند کرده است، چندان جای تعجب نیست. FBI بیش از 22,000 شکایت از جرایم مرتبط با هوش مصنوعی را در سال 2025 دریافت کرده است که منجر به حدود 893 میلیون دلار خسارت شده است. بیش از 632 میلیون دلار از این خسارتها ناشی از کلاهبرداریهای سرمایهگذاری است، که در آن FBI میگوید کلاهبرداران از هوش مصنوعی برای اجرای مکالمات و ایجاد صدای عمیق و ظاهر celebrities، مدیران و شخصیتهای مورد اعتماد استفاده میکنند.
برای مدت طولانی، مردم به طور عمدی سعی کردهاند کلاهبرداران را فریب دهند — گاهی اوقات بهطرز خندهداری، مانند وادار کردن کلاهبرداران به خواندن کل کتابها به صورت بلند یا حتی گرفتن تاتوهای خندهدار. اکنون، با پیشرفتهای هوش مصنوعی، شرایط در حال تغییر است.
به طرز کنجکاوانهای، ایده پشت آپاته از یک تماس واقعی کلاهبرداری الهام گرفته شده است.
چند سال پیش، بنیانگذار و مدیرعامل آپاته، دالی کافر، در یک پیکنیک خانوادگی بود که از یک شماره ناشناس تماس دریافت کرد. متوجه شد که پشت خط کلاهبردار است و برای منافع فرزندانش تصمیم گرفت که خود را احمق نشان دهد و توانست تماس را به مدت 44 دقیقه ادامه دهد.
همه خندیدند، اما کافر متوجه شد که آن 44 دقیقه زمانی بود که کلاهبردار صرف تماس با یک قربانی واقعی نکرده بود. همچنین 44 دقیقه زمان هدر رفته او بود که او را به این فکر انداخت که آیا میتواند این کار را خودکار کند و در این فرآیند چیزی مفید بیاموزد؟
این ایده در نهایت به تحقیقات او در شغلش در دانشگاه ماکواری انجامید، جایی که کافر و همکارانش از یادگیری ماشین و پردازش زبان طبیعی برای کشف محتوای تماسهای کلاهبرداری و توسعه روشهای بهتر برای شناسایی و جلوگیری از کلاهبرداری استفاده کردند.
“اکثر صنعت پس از واقعیت عمل میکند. شرکتهای مخابراتی شمارهها را مسدود میکنند، اما کلاهبرداران تنها شمارههای جدیدی میگیرند. بانکها تراکنشها را زیر نظر دارند، اما در آن زمان، کلاهبردار از قبل به مشتری میرسد. ما بهطور مستقیم به کلاهبرداران میرویم و اطلاعات را قبل از اینکه کسی آسیب ببیند بهدست میآوریم،” برد جوفی، همبنیانگذار و مدیر تجاری این شرکت به TechCrunch گفت. “عوامل هوش مصنوعی ما روزانه با دهها هزار کلاهبردار در تماس، پیام، ایمیل و وب صحبت میکنند. آنچه ما به مشتریان خود ارائه میدهیم، خروجی این مکالمات و آن چیزی است که آنها میتوانند با آن انجام دهند.”
جوفی گفت که آپاته از مدلهای مرزی و مدلهای دقیق خود برای تقویت عوامل و تحلیلهای خود استفاده میکند. این شرکت مدلهای خود را بر اساس مکالمات عواملش با کلاهبرداران و همچنین تحقیقات کافر در ماکواری آموزش میدهد.
علاوه بر دسترسی به ناوگان عوامل آپاته، مشتریان به یک پورتال بینش دسترسی پیدا میکنند که اطلاعات و تحلیلهایی درباره کلاهبرداریهایی که هدفی برای کاربران یا کارکنان، برندها، محصولات و غیره قرار میدهند، ارائه میدهد. مشتریان حتی میتوانند به این عوامل مأموریتهای خاصی بدهند، مانند بهدست آوردن شماره حساب بانکی یا آدرس کیف پول رمزارزی. عوامل متنی این شرکت میتوانند در انجمنها، گروههای سرمایهگذاری و پلتفرمهای اجتماعی برای فعالیتهای احتمالی کلاهبرداری جستجو کنند و سپس با یک هویت ساختگی وارد مکالمات شوند تا جزئیات کلاهبرداران را افشا کنند.
مشتریان این استارتاپ شامل Commonwealth Bank of Australia، TPG Telecom و همچنین دیگر خدمات عمومی، شرکتهای مخابراتی و سازمانهای دولتی هستند. جوفی گفت که TPG تقریباً 590,000 تماس را به عوامل آپاته منحرف کرده است، Commonwealth شاهد کاهش 76 درصدی در خسارتهای گزارششده عمومی کلاهبرداریها بوده و یک بانک استرالیایی ناشناس که این استارتاپ با آن همکاری دارد، از عوامل خود برای مختل کردن 22 کمپین کلاهبرداری استفاده کرده است.
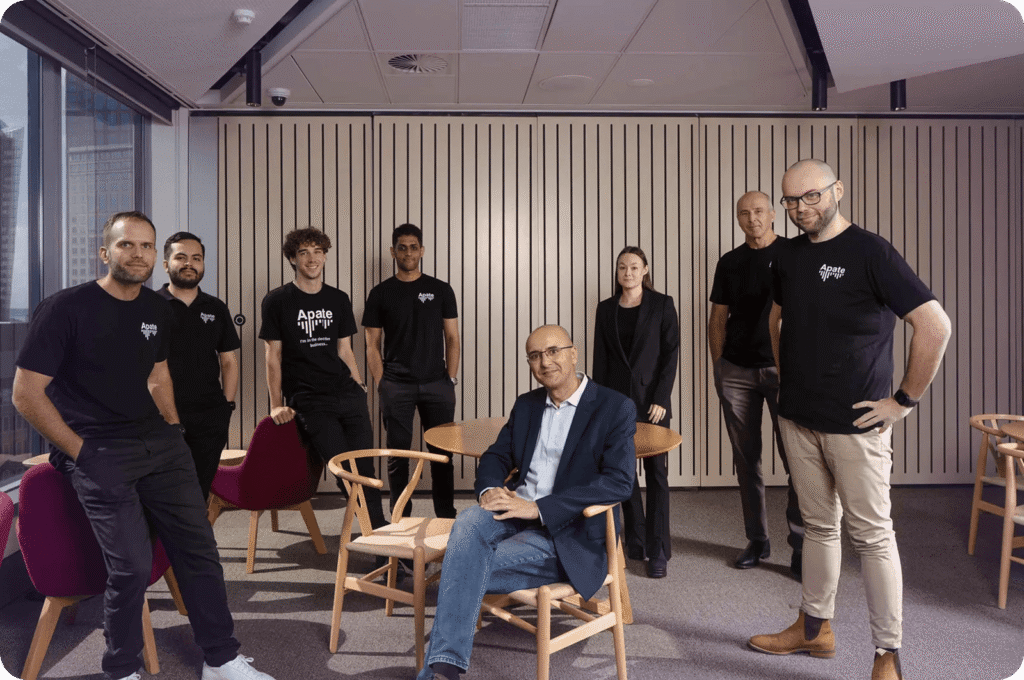
سرمایهگذاران هم امیدوارند که در فریب دادن کلاهبرداران به سود برسند. آپاته در ماه اوت 8.15 میلیون دلار در مرحله اولیه تأمین مالی از Lobby Capital، OIF Ventures، Investible، Concept Ventures و Baobab Ventures جمعآوری کرد. جوفی گفت که این شرکت 20 نفره در مجموع نزدیک به 10 میلیون دلار جمعآوری کرده و برنامه دارد که از دور جدید تأمین مالی برای بهبود محصول و گسترش بینالمللی خود، از جمله باز کردن دفتر در لندن و ایجاد حضور بزرگتری در ایالات متحده استفاده کند.
“نام آپاته از الهه یونانی فریب و نیرنگ گرفته شده است، که بهنظر میرسد مناسب باشد به دلیل اینکه عوامل ما چه کاری انجام میدهند،” جوفی گفت و افزود که این استارتاپ حتی شامل تصاویر کلاهبرداران در حال فحاشی به رباتها در مواد تبلیغاتی خود میشود.
“ما این را به عنوان نشانهای از ناامیدی ردیابی میکنیم و هر فحش بهعنوان یک موفقیت برای ما در آپاته جشن گرفته میشود. ما احتمالاً یکی از تنها کسبوکارهای جهان هستیم که در زمانی که مردم به محصول ما فحش میدهند، شادی میکنیم.”